Domain pihc.de kaufen?
Wir ziehen mit dem Projekt
pihc.de um.
Sind Sie am Kauf der Domain
pihc.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pihc.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Was möchte mein Laptop von mir, wenn die Fehlermeldung "EFI Network 0 for IPv4 boot failed" angezeigt wird?
Die Fehlermeldung "EFI Network 0 for IPv4 boot failed" bedeutet, dass der Laptop versucht hat, über das Netzwerk zu booten, aber dabei ein Problem aufgetreten ist. Möglicherweise ist die Netzwerkverbindung nicht richtig konfiguriert oder es gibt ein Problem mit dem Netzwerkboot-Protokoll. Um das Problem zu beheben, sollten Sie überprüfen, ob die Netzwerkeinstellungen korrekt sind und ob das Betriebssystem ordnungsgemäß installiert ist. **
Ähnliche Suchbegriffe für Wireshark-for-Network-Forensics
Top-Angebote
Produkte zum Begriff Wireshark-for-Network-Forensics:
-
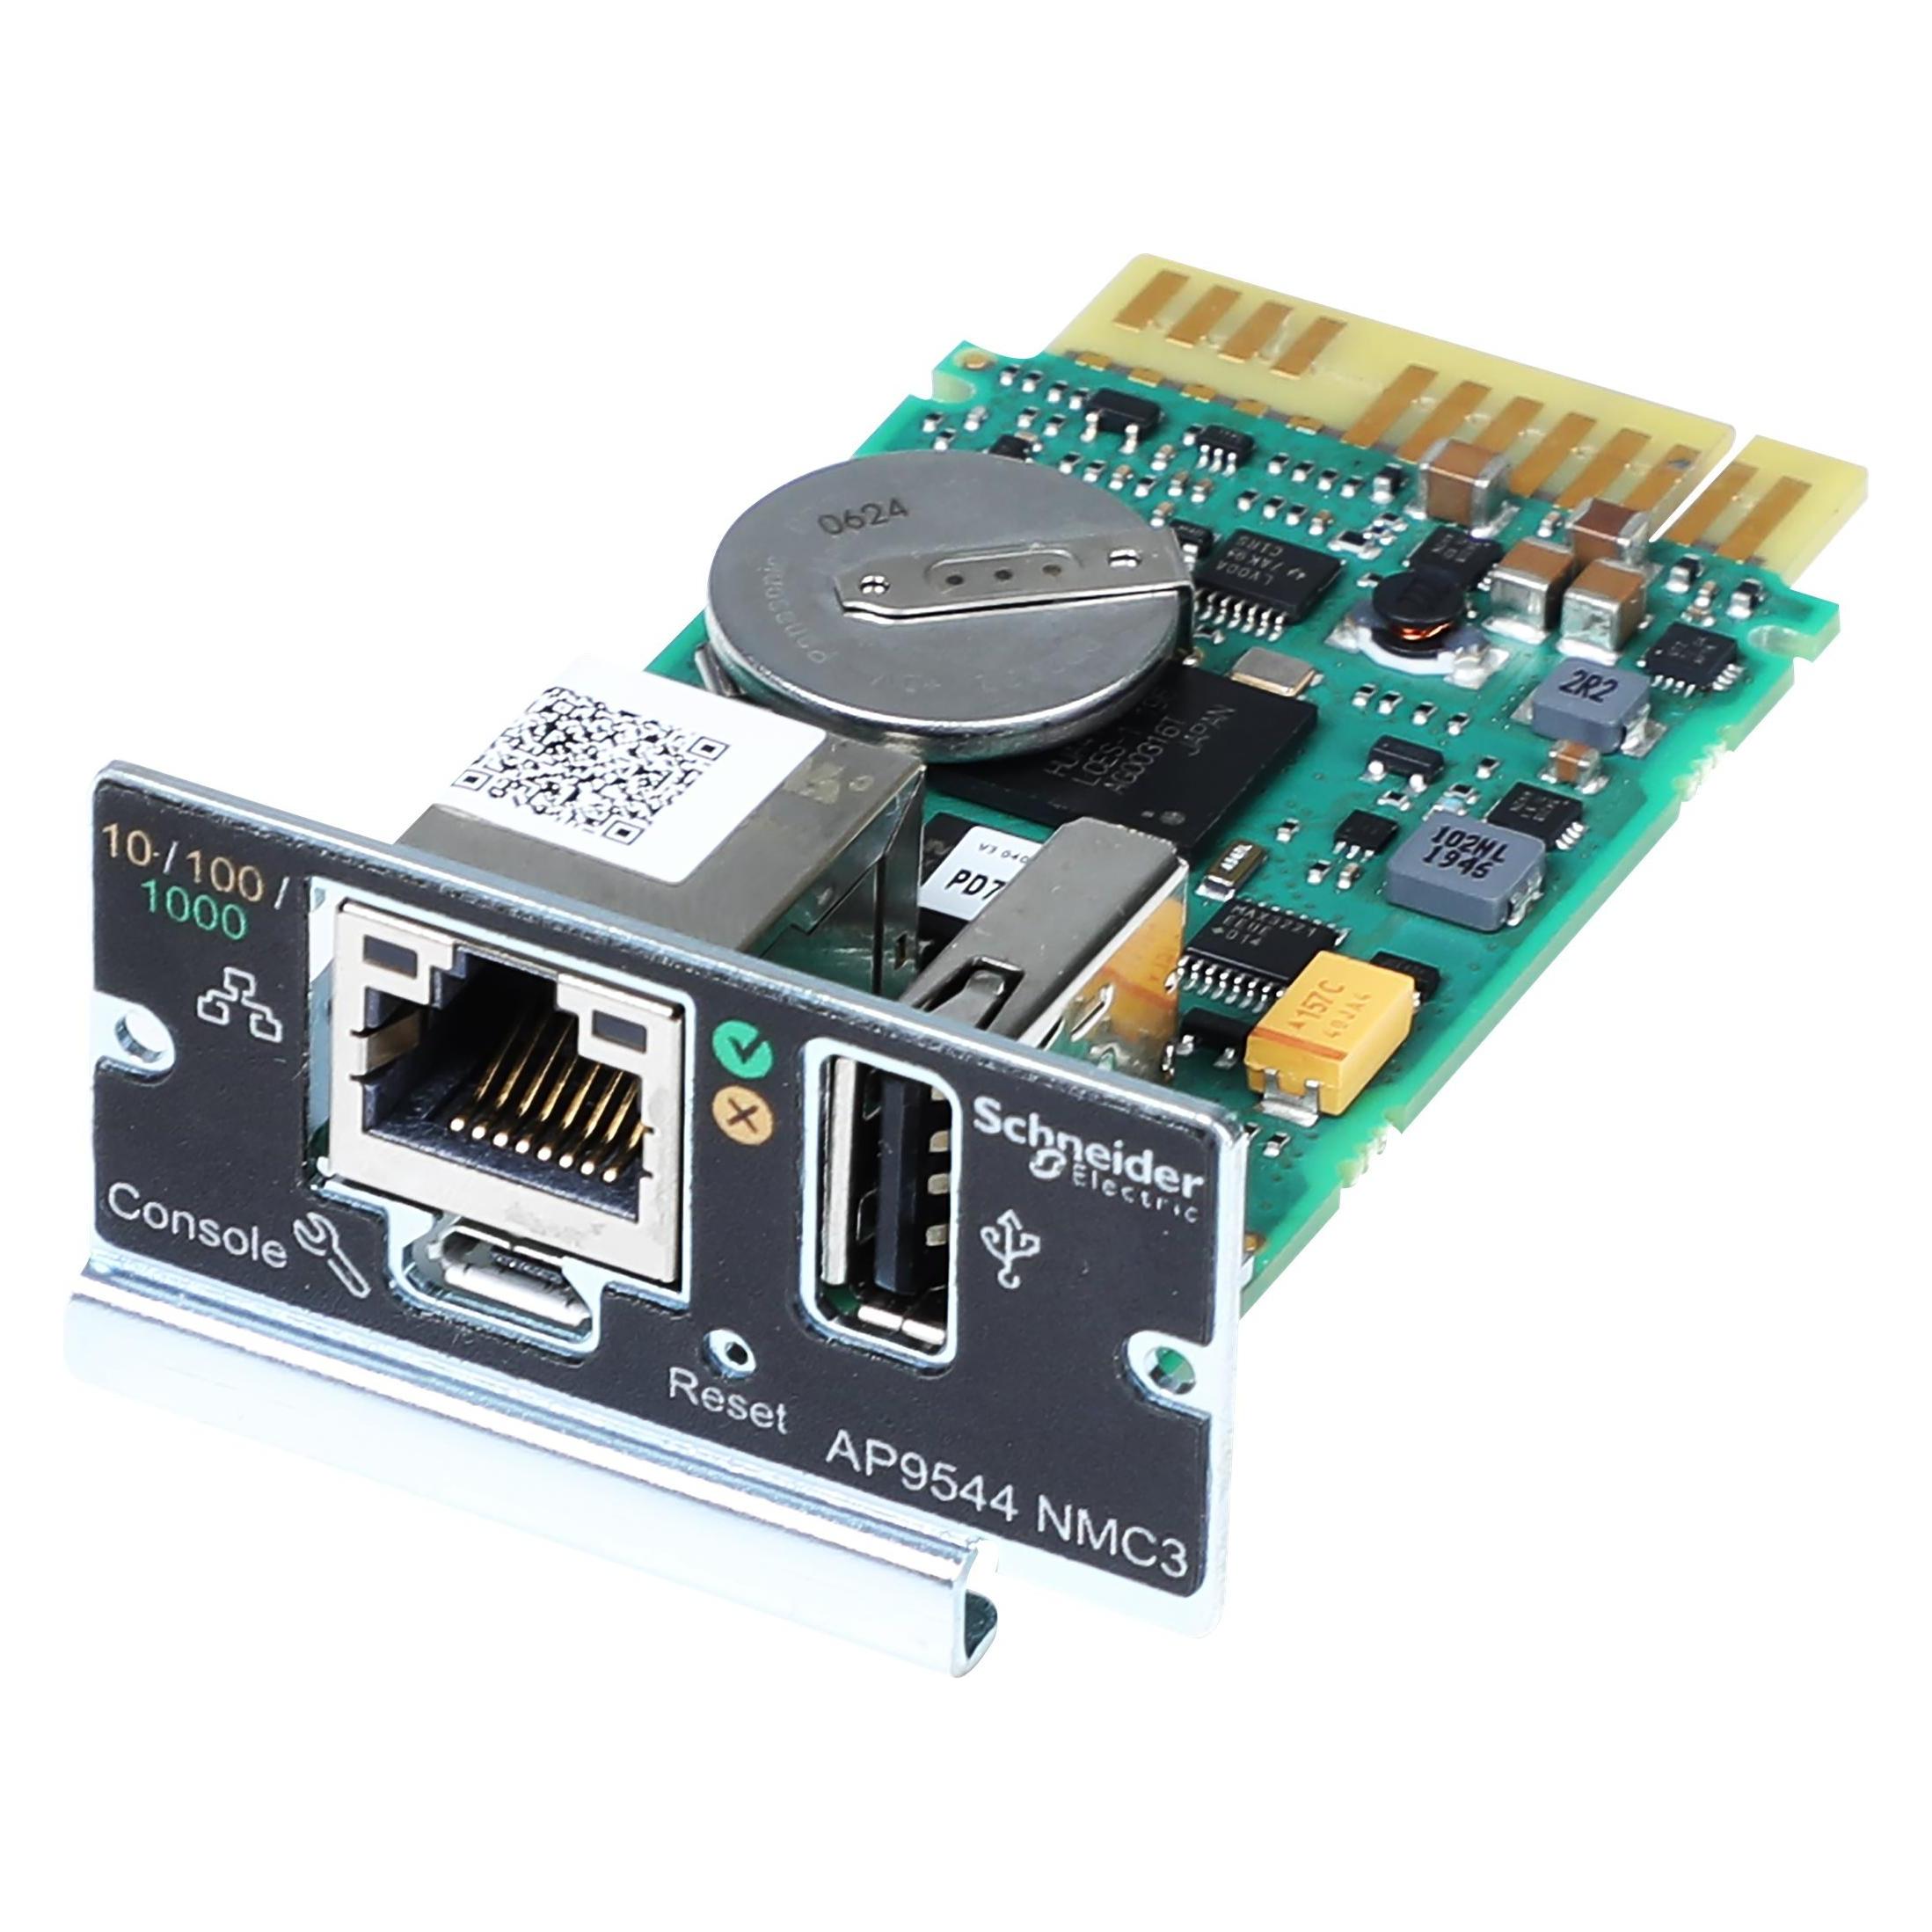
APC Network Management Card For, USV ZubehörDie Netzwerkmanagement-Karte 3 für Easy UPS, 1-Phase (AP9544) ermöglicht eine sichere Fernüberwachung und -steuerung von Easy UPS Online über die benutzerfreundliche Webbrowser-Schnittstelle, über EcoStruxure IT Software oder ein anderes SNMP-fähiges System. Der Hochgeschwindigkeitsprozessor bietet ein schnelles und leistungsstarkes Erlebnis mit Gigabit-Ethernet-Konnektivität und gleichzeitiger Anmeldung mehrerer Benutzer. Erstklassige Sicherheitskonformität sorgt für den Schutz sensibler Daten. Die Netzwerkmanagement-Karte beinhaltet einen einjährigen Supportvertrag, der automatischen Zugang zu neuen Funktionen, Verbesserungen und erweitertem Support bietet, um eine möglichst widerstandsfähige, sichere und nachhaltige IT-Infrastruktur zu gewährleisten.243,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Forensics: Crime Scene Detective - Sony PlayStation 5 - Simulator - PEGI 7Das Simulationsspiel Forensics: Crime Scene Detective versetzt dich in die Rolle eines Forensik-Spezialisten und kombiniert detaillierte Tatortarbeit mit Laboranalysen, um die in den Beweisen verborgene Wahrheit aufzudecken. Betritt Wohnungen, Bars und Keller, nachdem die Sirenen verstummt sind, und nutze dann professionelle Werkzeuge, um feine Spuren wie Fingerabdrücke, DNA, digitale Hinweise und Blutspritzer zu finden. Inspiriert von realen Szenarien und begleitet von Erkenntnissen von Experten des Landeskriminalamts Rheinland-Pfalz (LKA RLP), konzentriert sich das Spiel auf die nüchterne, logische Auswertung von Fakten, während du Ereignisse rekonstruierst und feststellst, was wirklich passiert ist. Tatortarbeit plus Laboranalyse als Gameplay-Schleife Authentische forensische Werkzeuge einschließlich DNA-Abstrichen, Fingerabdruckpulver, Stäben zur ballistischen Flugbahnbestimmung und digitalen Forensik-Tools DNA-Profile vergleichen, Kugelbahnen rekonstruieren und digitale Geräte entschlüsseln Fälle, inspiriert von realen Szenarien, mit Expertenwissen und Einblicken Deine Entscheidungen bestimmen, welche Spuren zählen und ob Verdächtige belastet oder entlastet werden Setze aus Beweisfragmenten ein klares Gesamtbild zusammen, bei dem übersehene Details den Ausgang jedes Falls verändern können.29,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **

Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
Top-Angebote
Produkte zum Begriff Wireshark-for-Network-Forensics:
-
Practical Linux Forensics: A Guide for Digital Investigators, Fachbücher von Bruce Nikkel"Practical Linux Forensics: A Guide for Digital Investigators" ist ein umfassendes Fachbuch, das sich an forensische Ermittler richtet, die digitale Beweise auf modernen Linux-Systemen analysieren möchten. Es bietet detaillierte Anleitungen zur Untersuchung von forensischen Bildern von Linux-Systemen, die Ziel von Cyberangriffen oder Missbrauch waren. Die Leser lernen, wie sie digitale Artefakte identifizieren, logische Schlussfolgerungen ziehen und vergangene Aktivitäten rekonstruieren können. Das Buch behandelt die Funktionsweise von Linux aus der Perspektive der digitalen Forensik und bietet Techniken, die unabhängig von den verwendeten Analyseplattformen sind. Es ist eine wertvolle Ressource für alle, die in der digitalen Forensik tätig sind und sich mit Linux-Systemen auseinandersetzen.45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Was möchte mein Laptop von mir, wenn die Fehlermeldung "EFI Network 0 for IPv4 boot failed" angezeigt wird?
Die Fehlermeldung "EFI Network 0 for IPv4 boot failed" bedeutet, dass der Laptop versucht hat, über das Netzwerk zu booten, aber dabei ein Problem aufgetreten ist. Möglicherweise ist die Netzwerkverbindung nicht richtig konfiguriert oder es gibt ein Problem mit dem Netzwerkboot-Protokoll. Um das Problem zu beheben, sollten Sie überprüfen, ob die Netzwerkeinstellungen korrekt sind und ob das Betriebssystem ordnungsgemäß installiert ist. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
Ähnliche Suchbegriffe für Wireshark-for-Network-Forensics
-
APC Network Management Card For, USV ZubehörDie Netzwerkmanagement-Karte 3 für Easy UPS, 1-Phase (AP9544) ermöglicht eine sichere Fernüberwachung und -steuerung von Easy UPS Online über die benutzerfreundliche Webbrowser-Schnittstelle, über EcoStruxure IT Software oder ein anderes SNMP-fähiges System. Der Hochgeschwindigkeitsprozessor bietet ein schnelles und leistungsstarkes Erlebnis mit Gigabit-Ethernet-Konnektivität und gleichzeitiger Anmeldung mehrerer Benutzer. Erstklassige Sicherheitskonformität sorgt für den Schutz sensibler Daten. Die Netzwerkmanagement-Karte beinhaltet einen einjährigen Supportvertrag, der automatischen Zugang zu neuen Funktionen, Verbesserungen und erweitertem Support bietet, um eine möglichst widerstandsfähige, sichere und nachhaltige IT-Infrastruktur zu gewährleisten.243,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Forensics: Crime Scene Detective - Sony PlayStation 5 - Simulator - PEGI 7Das Simulationsspiel Forensics: Crime Scene Detective versetzt dich in die Rolle eines Forensik-Spezialisten und kombiniert detaillierte Tatortarbeit mit Laboranalysen, um die in den Beweisen verborgene Wahrheit aufzudecken. Betritt Wohnungen, Bars und Keller, nachdem die Sirenen verstummt sind, und nutze dann professionelle Werkzeuge, um feine Spuren wie Fingerabdrücke, DNA, digitale Hinweise und Blutspritzer zu finden. Inspiriert von realen Szenarien und begleitet von Erkenntnissen von Experten des Landeskriminalamts Rheinland-Pfalz (LKA RLP), konzentriert sich das Spiel auf die nüchterne, logische Auswertung von Fakten, während du Ereignisse rekonstruierst und feststellst, was wirklich passiert ist. Tatortarbeit plus Laboranalyse als Gameplay-Schleife Authentische forensische Werkzeuge einschließlich DNA-Abstrichen, Fingerabdruckpulver, Stäben zur ballistischen Flugbahnbestimmung und digitalen Forensik-Tools DNA-Profile vergleichen, Kugelbahnen rekonstruieren und digitale Geräte entschlüsseln Fälle, inspiriert von realen Szenarien, mit Expertenwissen und Einblicken Deine Entscheidungen bestimmen, welche Spuren zählen und ob Verdächtige belastet oder entlastet werden Setze aus Beweisfragmenten ein klares Gesamtbild zusammen, bei dem übersehene Details den Ausgang jedes Falls verändern können.29,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
WatchGuard Network Discovery 1-yr for M470 (WGM47181)Produktbeschreibung: WatchGuard Network Discovery - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Netzwerkanwendungen - Überwachung & Leistungsverwaltung, Anzahl Lizenzen: 1 Gerät1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
-
Wie lautet der Wireshark-Filter für Discord?
Der Wireshark-Filter für Discord lautet "udp.port == 443". Dieser Filter zeigt alle UDP-Pakete an, die über den Port 443 (HTTPS) gesendet werden, was für die Kommunikation von Discord erforderlich ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.